Tampilkan postingan dengan label tips. Tampilkan semua postingan

25 Juni 2012

Cek pengguna router tplink

router,wireless,tplink

Apabila anda menggunakan router wireless bermerk TPLINK dan kebetulan dipercaya sebagai admin jaringan (network administrator) dari jaringan router wireless ini, tentu sebagai admin anda perlu mengetahui siapa saja yang online dan menggunakan jaringan router wireless TPLINK anda

Hal itu penting, mengingat bisa aja suatu waktu ada penyusup masuk dan asoy geboy dengan bandwith yang anda beli dengan darah dan nanah #lebay :D Selain dari mengawasi penyusup, dengan mengetahui siapa saja yang online dan menggunakan router wireless TPlink anda, bisa juga sebagai salah satu informasi bermanfaat dalam hal melakukan pengaturan bandwith secara adil dan merata :)

Oke langsung aja yuk, gimana sih cara ngecek siapa aja yang menggunakan wireless router kita?

  1. Masuk dan login ke halaman admin tplinknya ya? taukan alamatnya? itu lhoo (kalau saya sih) tplinklogin.net
  2. Abis itu klik menu DHCP yaa
  3. Lalu klik lagi DHCP client list


ta..daa... dan nampaklah manusia-manusia yang sedang menikmati sedotan demi sedotan bandwith yang anda beli dengan darah dan nanah itu, hahahahaa.....


Oke, begitulah artikel bagaimana memeriksa siapa saja yang sedang online melalui wireless router tplink kita, disini cukup jelas keterangannya, mulai dari nama komputer (Client Name), MAC Address, IP yang terdaftar (Assigned IP - biasanya berdasarkan urutan IP yang available disediakan oleh sang router) dan Lease Time

semoga bermanfaat ya artikelnya :)


Selengkapnya

18 Juni 2012

Clear cookies pada browser


Cookies.... apa itu cookies ya? cookies atau istilah indonesianya adalah kuki merupakan salah satu elemen pelacak dalam dunia internet, cookies atau kuki ini sebenernya ga ada kaitannya dengan gambar diatas yang terlihat sangat lezat, cookies yang ingin kita bahas di sini adalah elemen pelacak pada browser yang biasanya menyimpan data tertentu?

Mengapa disebut elemen pelacak? sebenernya gak juga melacak dalam hal yang tidak-tidak sih, hanya saja dengan adanya kuki ini website bisa membaca keterangan yang tersimpan di browser seperti keterangan sesi (session) yang biasanya berisi informasi login seorang user pada website yang punya fasilitas login

Oke dipermudah, karena saya aja yang nulis bingung baca tulisan diatas :D Jadi intinya gini, kuki atau cookies itu semacam keterangan sementara yang berisi informasi-informasi terkait aktivitas browsing seorang pengguna di belantara dunia maya, informasi-informasi itu bisa saja berupa keterangan login dan history browsing.

Nah, karena fungsi cookies ini juga termasuk vital (karena memuat informasi login), jadi kita harus cermat untuk tidak membiarkannya dibiarkan tercecer dan bisa dimanfaatkan oleh orang lain, terutama ketika kita menggunakan komputer publik, misalnya warnet

Karena dari banyak pengalaman yang terjadi jika ada akun seseorang (misalnya pesbuk atau twitter) di gunakan oleh orang lain (dibajak/dihack) bisa jadi itu karena ketidak jeliannya dalam membersihkan cookies di komputer publik.

Lalu bagaimana cara membersihkan cookies agar data-data login dan keterangan browsing kita tetap aman tak terlacak? gampang! berikut ini adalah tutorial membersihkan cookies pada browser firefox dan Google chrome

Cara Membersihkan cookies di firefox

Cara I

  1. Cek dan klik logo dropdown Firefox yang ada di Pojok Kiri ataS (PKS #maksa)
  2. Lalu akan muncul jendela dropdown menu-menu
  3. Setelah itu navigasikan kursor ke menu Riwayat atau History
  4. Setelahnya Klik ke menu Bersihkan Riwayat Terakhir atau Clear Recent History
  5. Anda akan masuk ke jendela Bersihkan Riwayat Terakhir atau Clear Recent History, Lakukan langkah seperti gambar dibawah ini, lalu klik Tombol Bersihkan Sekarang


Cara II

  1. Langsung aja klik kombinasi tombol ctrl+shift+del
  2. Lalu akan muncul jendela seperti diatas
  3. Setelah itu, anda tau kan apa yang harus dilakukan selanjutnya? ;)

Cara membersihkan cookies di Google chrome

Cara I

  1. Navigasikan kursor ke Pojok Kanan ataS (PKS #makinmaksa) dan temukan lalu klik tombol berbentuk kunci inggris
  2. Cari dan klik menu History
  3. Click tombol Clear All browsing data
  4. Pastikan menu Delete cookies and other site and plug-in data di checklist
  5. Click tombol clear browsing data

Cara II

  1. Langsung saja tekan kombinasi tombol ctrl + H pada keyboard
  2. lakukan langkah 3-5 seperti pada cara I diatas :)

Cara III

  1. Langsung saja copy-kan atau ketikkan alamat berikut pada address bar google chrome anda: "chrome://chrome/settings/clearBrowserData"(tanpa tanda kutip)
  2. Langsung deh muncul jendela Clear browsing data :)


Oke begitulah tutorial cara membersihkan cookies dan browsing history pada browser firefox dan google chrome, tentunya hal kecil seperti ini bisa menyelamatkan banyak jiwa dari peluang akun mereka dibajak karena lupa login atau cookies masih tercecer di komputer publik.
Selengkapnya

12 Juni 2012

Tips Cegah akun facebook di hack

hack,facebook,phising,scams,amankan facebook,cegah hack facebook

Peretasan atau Hacking (sebenernya cracking) di Facebook nampaknya kian menghawatirkan. Baru-baru ini saya menemukan akun seorang temannya teman yang menjadi korban cracker. Temannya teman yang sebut saja namanya jono itu kalau tidak salah, beliau adalah seorang dokter dan akademisi terpandang di Kampusnya.

Namun apa yang terjadi, secara tiba-tiba ia malah memposting foto-foto orang berhubungan intim dengan vulgarnya, padahal status-status dan posting dia sebelumnya itu berisi nasihat-nasihat dan kata-kata bijak. Lalu bagaimana cara untuk mencegah akun facebook kita di hack (crack)?

Tips Amankan akun facebook dari hacker

Tips ini saya kutip dari seorang teman di facebook yang bernama adinugroho (adinugroho.web.id). Beliau ini merupakan salah satu hacker yang bergenre white hat, jadi tidak heran kalau tips seperti ini di publish olehnya. Berikut ini tips agar akun facebook aman dari hack:

1. Pastinya kita harus login dulu di akun facebook kita
2. Setelah itu masuk akun setting (Account setting, kalau bingung langsung ke sini aja: https://www.facebook.com/settings?tab=security)
amankan facebook,cegah hacker,akun setting,pengaturan akun

3. Lihat 3 bagian penting yang ada di sana:
  • Secure browsing (menggunakan protokol https) jadi apabila opsi ini di aktifkan, maka kita akan browsing di facebook menggunakan protokol secure yang mana aktivitas kita saat pesbukan itu datanya akan diacak dan sulit untuk di sniffing (ingin tau lebih lanjut mengenai https, silahkan baca artikel ini: Perbedaan HTTP dan HTTPS)
  • Lanjut ke bagian selanjutnya, login notifikation, pada bagian ini facebook menjelaskan kalau "We can notify you when your account is accessed from a computer or mobile device that you haven't used before. Choose a notification method below:" yang artinya facebook akan mengirimkan email atau SMS kepada anda apabila ada yang login dengan komputer atau perangkat lain yang tak biasa anda gunakan 
  • Next.... di bagian login approvals, pada bagian ini facebook mengatakan kalau "Require me to enter a security code each time an unrecognised computer or device tries to access my account" yang berarti kita akan dilibatkan untuk menyetujui atau tidak menyetujui apabila ada yang login menggunakan komputer atau perangkat yang tak biasa kita gunakan dengan cara mengirim security code ke kontak kita, tentunya jika opsi ini diaktifkan bisa sangat menyulitkan hacker untuk menembus akun anda.

Okeee... itu tips dari adinugroho sang whitehat hacker. Saya hanya ingin menambahkan beberapa tips tambahan agar facebook tidak mudah di hack

1. Selalu teliti dan lihat selalu address bar, apakah benar alamatnya itu facebook.com, jangan sampai anda masuk ke website phising ya
2. Minimalisir privillage untuk apllikasi-applikasi yang kurang penting
3. Hide selalu email utama anda yang dijadikan login untuk facebook
4. Selalu logout sebelum meninggalkan komputer, terutama komputer publik
5. dan, untuk keamanan ekstra, lakukan pembersihan cookies dari komputer anda, ini tentu akan sangat membantu anda dalam mengamankan akun facebook anda

Hmm.. nampaknya itu dulu, karena dari pengamatan saya, banyak akun yang kena hack itu bermoduskan social engineering yang mengeksploitasi sisi kepanikan manusia secara psikologis.

Namun kalau ada yang ingin menambahkan, silahkan berkomentar untuk berbagi tips amankan facebook dari hacker :)
Selengkapnya

02 Juni 2012

Tips hapus SMS Spam

spam,SMS,short message service,cyber crime,kejahatan cyber

Kita semua setuju jika SMS spam yang mengganggu dan bahkan bisa berkembang menjadi kejahatan cyber itu harus segera dihapuskan karena tidak sesuai dengan pri kemanusiaan dan pri keadilan :p tapi kalau memutus rantai spamming ini dengan cara melarang SMS gratis itu tentu terlalu naif, sebab kejahatan spam adalah kejahatan yang kreatif dan harus dilawan dengan edukasi serta knowledge yang benar dan terpadu kepada masyarakat sebagai bakal calon korban, berikut ini menurut saya beberapa solusi mengatasi SMS spam:

  1. Harus ada definisi lengkap dan rinci sebagai parameter daripada spam, hal ini penting sebab untuk menelurkan sebuah algoritma regulasi terkait penghapusan SMS spam yang baik harus ada definisi variable yang tepat mengenai apa itu spam dan spesifikasi SMS spam
  2. Setelah adanya deklarasi variable dari definisi SMS spam yang sesuai, maka bisa saja pihak operator membuat software untuk memfilter SMS spam, atau pemerintah mengeluarkan regulasi yang menguntungkan konsumen dalam rangka meminimalisir spam
  3. Untuk mencegah teknik social engineering dalam memanfaatkan SMS spam untuk kepentingan cyber crime, tak ada cara lain selain terus mengedukasi masyarakat melalui berbagai channel, seperti media massa, seminar-seminar, buku, ataupun cara kreatif lainnya (yang masih belum terpikirkan, namanya juga kreatif, hehehe) selain itu pemerintah harus lebih peka dan responsif terhadap beragam jenis dan modus kejahatan SMS spam yang ada di masyarakat
  4. re-aktivasi dan berdayakan kembali fitur registrasi dan identifikasi pengguna seluler, seperti zaman dahulu, sebelum kita bisa menggunakan sim card harus mendaftarkan diri dulu melalui SMS 4444 baru bisa mengaktivasi sim card. Meski usaha itu telah diberlakukan dan terbukti tak efektif menekan SMS spam, maka harus ada improvisasi lagi, misalnya pendaftaran atau registrasi harus dilakukan melalui cara-cara birokratis, misalnya mendaftar langsung ke pusat2 pendaftaran registrasi sim card, hal ini untuk mencegah data palsu.
  5. Kalau saja indonesia sudah punya pusat database terpadu terkait kependudukan tentu hal ini bisa dipermudah dengan mengkoneksikan data di sim card dengan identitas unik mereka. Harapan ini tentunya masih ada mengingat saat ini masih diupayakannya program E-KTP oleh pemerintah (kemendagri).
Hmm... apalagi ya? sementara itu dulu tips atau cara menghentikan SMS spam semoga saja kedepannya pemerintah lebih bijak dalam menerapkan regulasi dan lebih memperhatikan alternatif-alternatif lain yang tak merugikan dan membebani konsumen, semoga.....
Selengkapnya

29 Mei 2012

Tips aman internet banking

banking,internet banking,perbankan,bank

Internet banking yang merupakan keturunan emas dari teknologi electronic banking (e-banking) ini merupakan imbas yang paling menarik dari kian pesatnya teknologi informasi dewasa ini, jumlah pengguna daripada layanan ini pun diperkirakan semakin meningkat dari waktu ke waktu disebabkan mobilitas dan fleksibilitas yang ditawarkan oleh layanan ini. Karena dengan Internet banking setiap orang bisa bertransaksi dimanapun dan kapanpun asalkan ada media internet, tidak perlu mengantre di loket teller lagi dan tentunya tidak perlu ambil nomer antrian di bank, transaksi bisa dilakukan melalui jari (#berasa promosi)

Namun ternyata, seiring dengan pesatnya laju penggunaan teknologi ini ternyata memancing juga nafsu-nafsu para villain di berbagai belahan dunia untuk mencoba mengambil keuntungan tidak halal dari beberapa kelemahan sistem e-banking ini yang bisa menyebabkan user (pengguna) terjerumus kedalam kerugian yang sebenarnya bisa dihindarkan

Ibarat pepatah, tak ada gelas yang tak bisa pecah (#pepatah ngaco) begitu juga dengan sistem I-banking ini, meskipun telah disupport oleh banyak elemen-elemen sekuritas mumpuni di dunia, tetap saja ada beberapa kelemahan yang sebenarnya bisa diantisipasi dan diperbaiki, beberapa kelemahan I-banking menurut saya adalah:

  1. Metode transaksi I-Banking serba cepat, hal ini bisa dimanfaatkan penjahat dengan melakukan beberapa teknik social engineering untuk mengeksploitasi aspek kelengahan calon korbannya
  2. Kurangnya pemahaman pengguna internet banking akan modus-modus kejahatan cyber yang mengintai mereka, seperti contohnya phising
  3. Kurangnya edukasi dari pihak bank yang sampai ke pengguna (atau kurangnya minat pengguna membaca panduan lengkap) terutama mengenai aspek-aspek sekuritas dan modus-modus kejahatan cyber yang mengintai pengguna internet banking
  4. Tentu untuk beberapa kasus, ada kelemahan pada sekuritas sistem Internet banking itu sendiri hingga mudah dibobol oleh cracker
  5. Juga, untuk beberapa hal, sebenarnya masih banyak aspek keamanan yang bisa ditambahkan kedalam sistem internet banking, namun mungkin dihilangkan dengan tujuan kenyamanan pengguna
Bila kita perhatikan sebagian besar kelemahan keamanan transaksi internet banking itu adalah pada faktor manusia itu sendiri, saya jadi teringat kalimat guru programming saya yang menyatakan: pada dasarnya tiap sistem yang sudah diisi bahasa pemrogramman itu sulit ditembus oleh cracker/hacker, hanya saja kadang manusianya sendiri yang kurang teliti dalam menggunakan sistem

Nah, untuk meminimalisir diri kita dari "kecolongan" di transaksi internet banking ini, anda bisa perhatikan (dan tentu saja praktikkan) beberapa tips dibawah ini:

Sebelum masuk ke tips dan trik, coba perhatikan dua gambar dibawah ini (kebetulan aja ya, ga ada maksud buat promosi lho)


Gambarnya kekecilan? click aja gambarnya mamen :D

Oke, udah diliat? kalau sudah, coba sebutkan berapa elemen keamanan yang ada di web internet banking diatas? yaelah ini tebak-tebakan atau apaan sih?? eheheee oke-okee, jika diperhatikan, menurut saya, ada 3 elemen keamanan yang ada di web itu:

  1. Alamat websitenya
  2. Logo banknya (yang warna biru dan hijau)
  3. Protocol securednya (https)
Percaya dan ga percaya, kebanyakan dari korban kejahatan di Internet banking itu, kurang jeli perhatikan 3 elemen keamanan di website Internet banking mereka, misalnya, contoh satu hal aja, coba kalau ada phiser (orang yang melakukan phising untuk tujuan mendapatkan data pribadi anda) yang buat website beralamat di http://bsmnet.syariamandiri.co.id/cms/index.php dan tampilannya persis sama dengan aslinya? waduhh kalau anda masukkin keterangan login (user-id dan password) di web itu, udah deh, bisa jadi ga lama lagi akun anda berpindah tangan kedia, karena itu selalu hati-hati dan waspada serta jeli harusnya menjadi kamus yang selalu anda bawa kemana-mana.

Oke daripada ngelantur karena saya juga mulai ngantuk (saya ngetik ini jam setengah dua pagi, hanya demi pembaca tercinta nih #sosweet) langsung aja, berikut ini adalah tips aman transaksi internet banking

  1. Teliti, teliti, dan teliti.... selalu teliti address bar, perhatikan 3 elemen keamanan diatas dan lakukan re-check, jika mencurigakan sebaiknya out aja atau laporkan
  2. Pastikan alamat websitenya bener, jangan sampe misalnya mau ke syariahmandiri, eh malah salah ketik nyasar ke syariamandiri (website phiser)
  3. Bukannya gak cinta nih ya sama abang2 warnet, tapi please para pengguna Internet banking, anda harus ekstra hati-hati dan do'a kalau mau transaksi internet banking di warnet
  4. Kalau ada request save password, sebaiknya anda tolak, kecuali anda benar-benar confident
  5. Selalu lakukan clear history, cache, dan cookies di browser anda
  6. Selalu logout setelah selesai transaksi
  7. waspada kalau terima email yang ngakunya dari bank dan menyatakan anda harus klik link tertentu karena akun anda mau di restore atau klaim hadiah undian anda, karena bisa jadi itu adalah teknik social enginering menggunakan email, oiya jangan mudah terkecoh juga dengan email yang beralamat seolah-olah dari alamat email resmi bank tsb, karena bisa jadi email tersebut telah di fabrification sehingga seolah-olah alamat email benar dari bank yang resmi, selalu periksa dan konfirmasi melalu call centre di bank
  8. Jangan pernah memberikan informasi pribadi tentang akun ke siapa saja termasuk karyawan bank
  9. dan terakhir gunakan sandi dan pin yang sulit ditebak tapi mudah diingat

Oke itulah beberapa tips untuk mencegah diri kita semua terhindar dari kejahatan internet banking
Selengkapnya

12 Mei 2012

Blokir website via firefox

Terkadang ada saatnya kita tidak bisa mengendalikan diri di dunia maya, misalnya kita ingin melakukan hal2 yang bermanfaat atau ingin bekerja menyelesaikan tugas dan pekerjaan. Namun yang ada kita justru mengunjungi situs atau website yang mengalihkan kita dari pekerjaan yang harus kita lakukan. Misalnya kita malah jadi asiik bersosial media di situs sosial media popouler hingga tau-tau sudah 24 jam terlewati dengan bersosmed ria dan tau-tau anda terpaksa harus mengatakan sayoonara kepada tugas dan kerjaan anda...

Selengkapnya

20 April 2012

Atur bandwith tplink

TPlink,router,wireless,router nirkabel

Bagi anda yang memiliki router wireless jenis TPLink dan kebetulan dipercaya sebagai admin daripada router tersebut tentu (sebagai admin) ingin mendapatkan wewenang paling vital dalam dunia per-routeran yaitu mengendalikan bandwith, karena barang siapa yang bisa mengendalikan bandwith dia bisa menguasai dunia #lebay, bukan menguasai dunia (secara keseluruhan) maksudnya menguasai dunia router itu sendiri, hehehe....

Oke langsung aja ya, tanpa panjang lebar x tinggi lagi saya langsung berikan sedikit sharing tutorial mengenai bagaimana jika ingin mengatur atau mengendalikan bandwith pada TP-Link router

Tutorial atur bandwith TPLINK Router

1. Pertama-tama, masuk ke tplinklogin.net lalu login

tplinklogin.net,login,tplink

2. setelah itu klik menu "Bandwith Control"

bandwith control

3. Lalu checklist tulisan "Enable bandwith control"

enable bandwith,tplink

4. Masih di menu yang sama, klik Ruler List -> Add New

add rules,tplink

5. Abis ntu, silahkan setting sesuai kuasa anda sebagai seorang ADMIN, Hidup ADMIN !!

setting bandwith,bandwith control,tplink admin,tplink router

Keterangan:

a. Enable: cek list untuk mengaktifkan fungsi bandwith control
b. IP Range: Jangkauan IP untuk di control bandwithnya, kalau ada IP yang outside range maka dia ga akan kena rules ini
c. Port range: biarkan kosong (sesuai preferensi)
d. Protokol: Buat aja defaultnya = ALL
e. Egress bandwith: kecepatan upload
f. Ingress bandwith: kecepatan download

6. Setelah itu klik tombol save ya, dan berteriak lah keras-keras: "aku ADMIN, aku ADMIN, aku yang mengendalikan bandwithmu, jangan main-main denganku!!" #gila

7. Setelah itu reboot/restart routernya

Fungsi Bandwith Control TPLink

Menu ini berfungsi mengatur bandwith yang tersedia jadi ketika kita mau atur komputer ini lebih gede bandwithnya dan yang lain lebih kecil bandwith (kecepatan internetnya) maka kita bisa mengaturnya pada menu ini

jadi ketika anda sudah menguasai menu ini dan berlaku sangat otoriter dengan membatasi bandwith di komputer lain dengan sangat kejam (8 Kbps/komputer misalnya) siap-siaplah menerima beragam komplain dan keluhan "duuh internetnya lama banget sih" dan bersiap-siaplah tersenyum kecil tapi kecut tanda kemenangan, ahahaha....
Selengkapnya

10 April 2012

remove avg safe search

Saya merupakan orang yang praktis dan sangat mencintai kepraktisan, termasuk dalam hal berinteraksi dengan komputer maupun internet saya kebanyakan selalu menggunakan shortcut2 ketimbang mengakses dengan cara yang panjang atau menggunakan mouse.

Karena itu, saya menjadi cukup terganggu dengan adanya perubahan pada addressbar mozilla firefox saya, yang biasanya ketika saya ketikkan keyword akan muncul hasil pencarian dari google, tapi suatu saat malah muncul seperti gambar dibawah ini:
avg,avg safe search
yakni yang muncul adalah pencarian dari AVG, meskipun itu powered by google, tapi saya pikir interface google itu lebih praktis dan user friendly, jadi mulailah saya melakukan beragam cara untuk meremove atau mendisable fitur safe search tersebut
google search

Pertama yang saya lakukan adalah mengecek menu ekstensi (extension), ekstensi yang bersangkutan telah saya disable, tapi penyakitnya masih aja muncul

terpaksa saya buka about:config firefox lalu saya menemukan sesuatu yang menarik yang ternyata merupakan sebuah solusi juga, apa itu? lanjut ke segmen berikutnya ya....

Try it by your self

Oke saya ga mau basa-basi, karena sedang badmood nih >:(, langsung aja ya, berikut cara mendisable safe search di address bar firefox

1. Buka firefoxnya
2. ketikkan about:config di address bar
3. ketikkan keyword.url pada form Search yang letaknya ada diatas
4. oiya sebelumnya akan ada kotak peringatan, klik aja tombol "I'll be careful, I promise"
5. nah ketemu deh biang keringatnya, eh penyakitnya maksudnya, hehhee.... keliatan kan di value ada link avgnya?
6. oke kalo mau di disable, langsung aja klik kanan -> reset
7. Abis itu, masukkin url ini di value "http://www.google.com/search?ie=UTF-8&oe=UTF-8&sourceid=navclient&gfns=1&q=" (tanpa tanda petik), caranya adalah klik kanan lagi -> Modify.Oiya apabila anda adalah pengguna setia google.co.id dan mau proses loading lebih cepat, bisa ganti link diatas dengan ini: http://www.google.co.id/search?ie=UTF-8&oe=UTF-8&sourceid=navclient&gfns=1&q=
9. abis itu restart aja firefoxnya
10. Dan jadi deh, avg safe search has been disabled succesfully, ahahahaaa :evil:

okee sedikit klarifikasi saya melakukan disable bukan karena avg safe search itu mengganggu tapi itu lebih kepada hal yang diluar kebiasaan saya, biasanya saya saat mau buka tab baru (menuju web baru) langsung klik shortcut ctrl+T, trus main ketik aja keyword di address bar, jadi ketika ada sesuatu yang diluar kebiasaan, maka saya coba (selagi bisa) kembali ke kebiasaan lama yang saya nyaman menggunakannya

Bagi anda yang memprioritaskan keamanan dalam berselancar (halah bahasa translatean banget, eheheh) maka disarankan mengaktifkan saja fitur avg safe search ini.

serta saya sebenarnya mengapresiasi team AVG yang merilis versi free pada antivirus mereka, tidak seperti anti virus lain yang kapitalis total, AVG memang layak untuk diapresiasi!
Selengkapnya

18 Desember 2011

cara ketahui keaslian foto

photoshop,identifikasi foto,foto digital,adobe

"ahh... ini sotosop nih" (sotosop: plesetan photoshop yang sering disebut anak2 forum di dunia maya) begitulah salah satu reaksi dari netizen yang kerap muncul jika mengomentari sebuah foto yang dicurigai aneh dan kurang wajar.

Komentar bernada kurang yakin tsb berkembang seiring dengan pesatnya kemampuan Teknologi Informasi dalam hal pengolahan citra.Tak dapat dipungkiri jika kini hanya dengan berbekal software pengolah foto semisal Photoshop dan GIMP kita bisa merubah identitas dan struktur sebuah foto, bahkan kita bisa berperan seolah-olah menjadi Tuhan yang menciptakan Mahluk hidup baru dengan rupa yang benar-benar baru juga, namun hanya pada dunia 2 dimensi bernama foto

Perkembangan teknologi pengolahan citra ini, sayangnya juga terkadang memberikan efek negatif terhadap beberapa pihak yang menjadi korban manipulasi foto, banyak pihak yang (mohon maaf) di manipulasi fotonya, dicrop dan digabungkan sedemikian rupa, hingga seolah-olah sedang berpose nakal dan panas di foto tersebut, bahkan ada beberapa kasus manipulasi foto ini untuk kepentingan politik dan mengacaukan situasi negara, hal tsb tentu tidak benar dan pantas untuk direduksi agar tidak menjadi eskalasi yang merugikan.Salah satu caranya adalah dengan mengidentifikasi keaslian apakah foto tsb asli atau hasil modifikasi/manipulasi.Bagaimana caranya? sebenarnya ada banyak cara, mulai dari perhitungan rumit, hingga menggunakan software khusus, bahkan bisa menggunakan software photoshop itu sendiri.

Namun bagi anda yang ingin belajar sebagai pemula dan tak ingin ribet2 untuk mengetahui keaslian sebuah foto, anda bisa membacanya di ebook yang bernama IDENTIFIKASI KEASLIAN FOTO DIGITAL, yang bisa di download melalui link dibawah ini:

http://www.ziddu.com/download/17493674/IDENTIFIKASIKEASLIANFOTODIGITAL.pdf.html

trims :)
Selengkapnya

17 Desember 2011

Tips belanja online

online shop,belanja online

Akhir-akhir ini saya boleh dibilang sedang hobby melakukan belanja online (online shopping) mulai dari produk elektronik, produk pangan, produk sandang, bahkan buku pengetahuan juga saya beli melalui belanja online ini

Belanja online itu menurut saya nikmat, karena kita hanya perlu duduk manis, pergi ke bank dekat kampus/tempat kerja, lalu tunggu 1-2 hari barang akan tiba.Bahkan bagi yang memiliki mobile banking tidak perlu repot2 lagi melakukan transfer uang dengan mengantri di bank, cukup dengan melakukan beberapa langkah singkat via smartphonenya :D

Belanja online atau online shopping ini memang makin menjamur seiring dengan berkembangnya pengguna internet dari segi jumlah dan kualitas, serta makin kuatnya pengaruh media sosial seperti blog, FB, dan twitter di tengah masyarakat kita.

Menurut saya, jika tidak ada kegoncangan yang begitu kuat terhadap kredibilitas online shopping dan internet, maka online shopping ini akan menjadi trend di tengah masyarakat yang mobilitasnya makin tinggi seperti sekarang ini.Bahkan bukan tidak mungkin, nilai transaksi belanja online akan menggeser transaksi belanja offline yang biasa dilakukan di pasar/pusat perbelanjaan modern seperti mall, plaza, dll

nah meskipun sangat fleksibel dan mudah, belanja online juga memiliki kekurangan yang nyata, yakni kemungkinan penipuan itu terbuka lebar, bisa kita bayangkan kan, belanja online ini sangat mengandalkan integritas dan kredibilitas dari si penjual karena dalam bertransaksi si penjual dan pembeli tidak pernah bertemu dan melakukan transaksi secara langsung

karena itulah, untuk meminimalisir risiko menjadi korban penipuan yang pasti menyebabkan kerugian bagi anda, anda bisa mencoba untuk melakukan langkah singkat dibawah ini yang saya ambil dari pengalaman pribadi aja:

1. Selalu perhatikan kelengkapan identitas si penjual (seperti alamat, no HP, YM, FB, dll)
2. lakukan pengecekan terhadap ke validan no HP, YM, dan akun media sosial lainnya
3. jika si penjual menggunakan facebook, add friend atau like page dia, dan perhatikan aktivitas di akun facebooknya, perhatikan dari berbagai aspek, seperti interaksinya dengan pembeli, testimoni pembeli, dan foto profil dia juga menjadi faktor penting.
4. jika si penjual menggunakan blog/web untuk menjual produknya, perhatikan identitas dan lakukan pengecekan thd identitas yang terpampang di web/blognya, serta ketika anda menemukan akun FBnya, maka lakukanlah seperti yang tertulis di poin 3 diatas
5. Kalau saya pribadi, saya selalu melakukan pengetesan dengan melakukan tanya-tanya via ponsel dan YMnya, perhatikan responnya, ramah, seadanya, atau terkesan gak niat? dan jangan puas dengan satu kali sms/chat saja, lakukan beberapa kali SMS/chat hingga anda bisa sedikit memahami karakter si penjual

nah, begitulah 5 langkah yang biasa saya lakukan sebelum berbelanja online, jika anda ingin menambahkan silahkan tulis di kolom komentar di bawah ini :)
Selengkapnya

09 Oktober 2011

waspada phising jenis baru

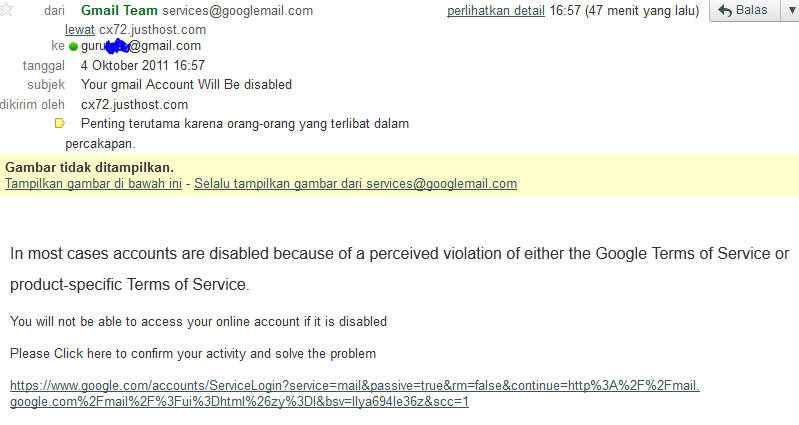
Beberapa hari yang lalu (beberapa minggu yang lalu) saya mendapatkan "pesan ancaman" berupa email yang cukup menggetarkan dada siapapun, isi pesan tersebut adalah menyatakan bahwa akun gmail saya akan di disabled karena telah melanggar ketentuan (violent the term), diketerangan pengirim daripada email tsb jelas terlihat dikirim dari google selaku pemilik layanan gmail, sejenak saya berpikir pelanggaran seperti apa yang telah saya lakukan? padahal akun tsb kalo boleh dibilang adalah akun yang memang saya rilis ke public untuk bisa berkomunikasi dengan saya secara private, dan saya berani jamin tidak pernah melakukan aktivitas terlarang seperti scam apalagi spam, lantas apa salah saya?

Ditengah kepanikan yang mendera, saya lantas mengikuti saja instruksi yang tertera di email tsb, yang mengharuskan saya mengklik sebuah link yang di tekt linknya terdapat tulisan googlenya (terkesan saya akan menuju web google) lihat gambar dibawah untuk melihat capture gambar dari detail isi pesannya (click untuk perbesar)


namun apakah lafalofers melihat sebuah keanehan dari gambar tersebut? jika jawaban lafalofers adalah tidak melihat keanehan daripada capture gambar tsb, maka saya secara pribadi sarankan untuk lebih jeli ketika menerima email "menakutkan" seperti ini, karena jika kita perhatikan rincian keterangan "dikirim oleh" jelas-jelas mengatakan bahwa host pengirimnya bukan dari server google, melainkan dari cx72.justhost.com, aneh bukan? perusahaan sekelas google malah menggunakan server lain diluar server mereka? dari sini saya sudah curiga, namun masih panik

karena itu saya menyerah pada kepanikan saya, saya lalu membuka link yang tertera disana, namun keanehan ke-2 terjadi, setelah saya hover link tsb, maka jelas2 tujuan daripada link tsb bukan mengarah kepada google, melainkan kepada situs (click untuk perbesar):


nah, dari sini saya sedikit mahfum jika ini tak lebih dari phising yang ingin menyerang akun saya, tetapi rasa panik justru berbalik jadi rasa penasaran, oke saya memutuskan langkah yang cukup berbahaya, yaitu membuka link tersebut, lantas apa yang terjadi? yap! sesuai dugaan, halaman web tersebut adalah halaman yang mirip halaman login untuk masuk ke akun google, jelas sudah ini adalah phising, apalagi setelah saya cek address barnya, web tsb tidak beralamat di google, penasaran dengan halaman webnya, ini silahkan lihat tampilannya dibawah ini (click untuk perbesar):


mirip dengan tampilan login google, bukan? namun sayangnya om google telah merubah tampilan daripada halaman loginnya menjadi dibawah ini (click untuk perbesar) :


pyuuhh..... sampai disini saya bisa mengucap syukur kepada Tuhan YME bahwa akun email saya tidak menjadi korban phising :)

lalu apa pelajaran yang bisa kita dapatkan dari sini? tentunya kita semua harus lebih berhati-hati dan lebih jeli, karena teknik social engineering (yang salah satunya teknik phising ini) adalah modus yang paling sering digunakan oleh orang tidak bertanggung jawab untuk menyerang akun kita.Dan mengapa saya nyatakan ini seperti phsing jenis baru, karena entah dengan cara apa si sender dapat mencantumkan keterangan sender detailnya adalah dari Gmail Team (services@googlemail.com) fakta ini masih akan terus saya selidiki :D

ohh iya, sampai disini apakah lafalofers mengerti tentang phising? sudah? bagus berarti nyambung dengan artikel ini, kalau belum paham tentang phising, baiklah saya akan coba sedikit jelaskan mengenai apa itu phising

Sekilas tentang phising

Phising adalah teknik social engineering yang sering digunakan peretas untuk mendapatkan username dan password daripada akun sosial kita di internet (misalnya email, Facebook, twitter, blog) biasanya pelaku phising ini memanfaatkan ketidakjelian calon korbannya yang mencoba memaksa calon korbannya men-klik link menuju website phiser yang mana tampilan dari website tersebut adalah identik dengan halaman login akun sosial yang ditargetnya, ketika calon korban memasukkan keterangan username dan password di input form web tsb, maka username dan password tsb langsung masuk kedatabase phiser

masih bingung tentang phising? nantikan artikel selanjutnya yaa....
Selengkapnya

30 Januari 2011

tambah font photoshop


font,photoshop,windows,word,corel draw

Tambah Font di photoshop, terdengar sederhana, namun ternyata cukup membingungkan bagi pemula seperti saya, pada awalnya saya membayangkan instalasi font untuk Adobe Photoshop itu membutuhkan sebuah software khusus yang sudah ada license dari Adobe coorporation, mengingat mereka kan adalah sebuah perusahaan software yang mengejar profit, jadi prediksi awal saya adalah untuk penambahan font di photoshop itu agak sedikit rumit karena akan berkutat dengan license ini license itu atau policy ini dan itu, namun ternyata....

Ternyata apa yang saya perkirakan itu salah besar, instalasi untuk penambahan font baru di photoshop itu tidak memerlukan hal-hal ribet seperti yang saya ungkapkan diatas, namun justru cukup melakukan beberapa langkah sederhana saja.

Nah, bagi anda yang kebetulan sama Newbienya dengan saya, melalui artikel ini saya sedikit share pengalaman sekaligus pengetahuan saya seputar instalasi font baru di adobe photoshop, hal ini saya lakukan karena saat menulis artikel ini terngiang-ngiang sebuah pepatah lama yang mengalun bising di kepala saya, bunyinya adalah: Sesama Newbie dilarang saling mendahului, maksudnya sih sesama newbie harus saling berbagi (mengarang bebas mode: on) hhhhaa.....

sudahlah, langsung saja yuk, gimana sih cara menambah font baru di photoshop ? berikut tutorialnya

1. Pertama, silahkan download font-font yang anda kehendaki dulu di website-website yang memiliki koleksi font-font gratis, berikut ini website-websitenya:

http://www.dafont.com
http://www.1001freefonts.com
http://www.urbanfonts.com
http://www.abstractfonts.com
http://www.actionfonts.com
http://betterfonts.com
http://www.broble.com
http://www.creamundo.com
http://www.eknp.com
http://www.fawnt.com
http://www.fontfinder.ws
http://www.fontsquirrel.com

atau anda juga masih bisa mencari website sejenis yang menyediakan font gratis melalui Google, dengan mengetikkan keyword free fonts, atau download fonts, dan lain sebagainya

2. Lalu setelah proses download selesai, langsung menuju directory folder C:\WINDOWS\Fonts
3. Copy File font (biasanya logonya A besar) ke directory tersebut
4. Setelah itu font akan terinstal dengan baik, dan font sudah dapat digunakan pada Adobe Photoshop anda
5. Oiya apabila file yang anda download berformat .rar ataupun .zip, maka yaa di Extract dulu file tsb, baru lakukan hal yang sudah di jelaskan pada point 2-4 diatas, yaitu copy-kan file font tsb ke directory C:\WINDOWS\Fonts.

Jadi mulai kini tidak usah bingung lagi jika ingin menambahkan font di photoshop maupun menambahkan font pada sistem operasi windows.
Selengkapnya

08 Oktober 2010

cara mencegah stuxnet

Bagaimana cara mencegah stuxnet, Seperti yang sudah ditulis diartikel sebelumnya tentang Pola serangan Stuxnet, stuxnet ini mengeksploitasi 4 celah vulnerabilitas keamanan pada sistem operasi windows yang biasa disebut dengan zero day, karena itu, cara mencegah stuxnet ini, selain menggunakan antivirus yang reliable, perlu juga pengguna komputer mengunduh atau mendownload patch yang di release oleh microsoft

Beberapa Patch yang perlu didownload adalah:

1. MS10-046, LNK Exploit, bisa didownload di: http://support.microsoft.com/kb/2286198

2. MS10-061, Print Spooler remote Code Execution, bisa di download di: http://www.microsoft.com/technet/security/bulletin/ms10-061.mspx

3. MS08-067, Server Service Vulnerability, bisa di download di: http://www.microsoft.com/technet/security/bulletin/ms08-067.mspx

(Yudhi Kukuh, Eset Indonesia)

Dengan mendownload beberapa patch tersebut, diharapkan sistem komputer anda bisa lebih kebal dalam mencegah serangan stuxnet
Selengkapnya

02 Oktober 2010

ubah icon folder

Mengubah icon folder, hmmmm, hahahaha, senyum saya tersungging tatkala membaca judul ini, friend, karena memang ini merupakan tutorial dasar dan saya yaqin friend semua, terutama subscriber blog ini bisa melakukannya

Lantas mengapa saya justru menulis ini dan mempublishnya disini???? jawabannya adalah, sebagai pelengkap saja dan siapa tau ada diantara kita yang memang sudah tau bagaimana cara merubah icon pada folder, namun sedikit lupa , artikel ini berfungsi sebagai pengingat saja :)

oke kita langsung saja mulai tutorialnya

1. Klik kanan pada folder yang akan anda ubah iconnya


2. Masuk ke menu "Properties"
3. Klik tab Customize
4. Lalu klik button Change Icon


5. Setelah itu Browsing jenis dan gambar yang akan dijadikan icon folder tsb


6. Klik Ok dan Apply
7. Hasilnya


Jadi, friend, Mulai sekarang, anda bisa melakukan berbagai kustomisasi terkait mengubah icon pada folder di PC anda
Selengkapnya

28 Agustus 2010

ubah background google

google,google logo,logo google

Pada artikel sebelumnya, yaitu pada artikel Gambar background cantik google sudah dibahas tentang fitur baru dari google yang makin mempercantik tampilan dari laman utama google, nah kali ini kita fokus membahas, bagaimana cara mengubah gambar background pada laman utama google tersebut

Beberapa step yang harus anda lakukan adalah:

1. buka laman utama google, buka google.com atau google.co.id
2. Lihat bagian kiri bawah dari google (pada tutorial ini kita menggunakan google.co.id) ada tulisan "Ganti gambar latar", klik tulisan tersebut

google,google home page

3. Setelah itu, bagi yang belum sign in ke akun google, maka anda akan dipandu ke laman sign-in akun google anda, jika sebelumnya ada sudah sign-in, anda sudah bebas memilih gambar yang anda kehendaki
4. Setelah sign-in, anda akan melihat tampilan seperti gambar dibawah ini


5. Perhatikan angka 1,2,3,4 yang sudah saya buat untuk memandu anda, angka-angka tersebut mewakili klasifikasi dari pilihan gambar yang akan anda ambil, angka 1, yaitu Dari komputerku, maksudnya adalah anda bisa mengupload sendiri gambar yang anda kehendaki dari komputer anda, angka 2, Foto di Web Picasa yaitu anda bisa memilih gambar pada web picasa, angka 3, Galeri Publik, anda bebas memilih gambar yang sudah disediakan oleh google, angka 4, Pilihan editor, merupakan kumpulan gambar terbaik pilihan editor
6. Anda bebas memilih sesuai kebutuhan, jika sudah menetapkan pilihan, anda tinggal klik salah satu gambar (khusus 3 dan 4) dan klik tombol pilih, atau anda juga bisa melakukan klik dobel terhadap gambar yang anda kehendaki
7. selamat, selama anda login(sign-in) pada akun google anda, selama itu pula anda bisa menikmati fitur cantik ini :)
8. Selamat mencoba
Selengkapnya

25 Mei 2010

Speed limiter di IDM

IDM,Internet Download Manager,IDM tips,tips IDM

Pernahkah anda mengalami situasi dimana anda sedang mendownload menggunakan IDM(Internet Download Manager), lalu disaat yang bersamaan anda harus browsing di Internet, dan yang lebih parah lagi, server download tsb tidak memiliki resume capability, jadi mau tidak mau anda harus memilih antara browsing atau menyelesaikan proses download tersebut

sebenarnya, anda bisa tetap melakukan kedua-duanya, namun dengan konsekuensi kecepatan browsing sangat tidak optimal dan membuat anda sangat tidak nyaman, lantas bagaimana solusinya????

sebenarnya solusinya adalah dengan membatasi atau lebih tepatnya mengatur bandwith, baiklah langsung saja ikuti langkah-langkahnya

Tips membatasi speed download IDM

1. Buka IDM milik anda (kalau punya saya 5.18)
2. lihat di bar menu, klik menu Downloads
3. lalu Hover ke bawah, cari tulisan Speed Limiter,
4. hover mouse ke tulisan speed limiter, lalu liat di sebelah kanan, klik Turn on
5. lakukan konfigurasi speed limiter, caranya ikuti urutan dari poin 1 hingga 3, namun jangan klik Turn on ataupun Turn of lagi, melainkan klik Settings
6. anda akan masuk ke jendela Settings, interfacenya begini:

speed limiter,IDM speed limiter,internet download manager limit,speed limiter IDM

7. cek di field box "Maximun download speed for one file", anda ketikkan berapa besaran kecepatan yang dapat digunakan untuk mendownload
8. jika anda menginginkan anda bisa melakukan beberapa konfigurasi tambahan dengan menchecklist beberapa pilihan yang tersedia disana
9. Ok selamat mencoba, namun sebelumnya klik tombol OK untuk menyetuji seluruh konfigurasi

Tips: Pada server yang tidak mendukung fitur resume capability (resume capability No), jangan terlalu membatasi kecepatan downloadnya, atau dalam bahasa lain, jangan terlalu memperkecil besaran kecepatan downloadnya, batasi sewajarnya saja, karena berisiko terhadap proses download anda, bisa jadi terjadi disconnect langsung dari server tempat anda mendownload, karena sudah dianggap not respond (Request Time Out)

NB: saya mencoba tips ini pada Internet Download Manager versi 5.18, pada IDM versi berbeda, saya tidak menjamin keberhasilannya atau bisa saja pada versi lain tidak ada fitur speed limiter ini, jadi jangan berkomentar kasar atau marah-marah yah jika tidak berhasil mempraktikkan tips ini :D
Selengkapnya

21 Mei 2010

Menanti Firefox 4

firefox,firefox 4,mozilla firefox

Bagi anda penggemar mozilla firefox, ada kabar gembira dari Mountain View, california yang merupakan kantor pusat Mozilla

kabarnya mozilla akan terus semakin mengupgrade dan memutakhirkan teknologinya pada web browser buatannya, yaitu firefox, si peramban internet yang sering di juluki rubah api di indonesia ini dikabarkan akan segera hadir dengan generasi terbaru, yaitu firefox 4

saat diwawancarai oleh wartawan setempat, vice president of engineering firefox, Mike Beltzner mengatakan "prestasi adalah sesuatu yang sangat berarti buat kami" dia menambahkan Mozilla harus terus memperbarui teknologi web dalam berkompetisi dengan berbagai peramban (browser) yang ada diseluruh dunia.

Kelebihan yang menurut pihak mozilla paling terasa dari mozilla firefox 4 ini adalah, kecepatan jelajah atau browsing speed yang jauh lebih cepat dibanding firefox edisi sebelumnya, kecepatan jelajah ini juga akan berlaku konsisten pada saat membuka isi website baik berupa gambar, text, maupun grafik, sehingga saat browser mencoba memperbarui halaman atau berganti ke halaman lain, proses itu akan selesai dalam waktu yang lebih cepat dari sebelumnya

o,iya kabar gembira yang lain lagi yang dikeluarkan oleh mozilla untuk para penggemar firefox adalah mozilla firefox rencananya akan hadir dalam versi berbeda dari yang ada di PC sehingga dapat dijalankan di ponsel, smart phone, maupun tablet computer

namun, nampaknya para penggemarrubah api masih juga harus bersabar dalam menunggu versi ke-4 dari rubah api ini, karena kehadiran mozilla firefox 4 baru akan di rilis sekitar bulan oktober atau november nanti, jadi, ya, kita tunggu sajalah
Selengkapnya

Awetkan baterai ponsel

ponsel,HP,green computing,green handset

Mungkin topik kali ini agak sedikit berbeda dengan topik sebelumnya yang biasanya membahas hal yang spesifik seputar komputer, namun kali ini nampaknya kita harus refreshing sejenak dari topik tersebut, dan beralih pada produk teknologi selain komputer, yaitu gadget ponsel

jujur, saya tertarik dengan topik ini karena ada muatan Green computing yang cukup kenatal terasa, saya merasa green computing merupakan salah satu solusi efektif untuk mencegah bumi dari dampak buruk pemanasan global (global warming) dan perubahan iklim (climate change)

ok, kita tidak ingin membahas seputar green computing, bukan????(namun jika anda ingin mengetahui fakta seputar green computing, silahkan klik link disamping) tapi ingin membahas tentang bagaimana cara mengawetkan baterai ponsel atau handset atau HandPhone anda, baiklah, dibawah ini beberapa tips sederhana untuk mencegah baterai anda dari keborosan sehingga anda dapat menggunakan ponsel anda lebih lama dan dapat menyimpan daya lebih lama pula sehingga bumi kita pun tidak semakin terbebani oleh polusi hasil dari produksi energi.

1. Perlu diperhatikan agar mematikan ponsel anda saat proses charging dilangsungkan, banyak pihak percaya dengan cara ini, baterai ponsel akan menyimpan daya lebih banyak dan lebih cepat terisi, serta akan meningkatkan daya tahan baterai anda sehingga anda tidak perlu membuang percuma uang anda hanya untuk membeli baterai baru bagi ponsel anda

2. Patut kita ketahui, ponsel sebenarnya mencari sinyal dari operator seluler, semakin baik sinyal yang didapat, semakin hemat daya yang di gunakan, sementara, semakin buruk sinyal, semakin boros pula daya yang di gunakan, jadi matikanlah ponsel anda saat berada di wilayah dengan sinyal yang buruk

3. Jika tidak terlalu dibutuhkan, maka jangan gunakan fitur getar, masukkan ponsel kedalam mode silent murni saja, sehingga tidak ada getaran serta suara yang dihasilkan

4. atur pengaturan pencahayaan layar, kalau bisa settingan brightness atau kontras di arahkan ke level terendah

5. Selalu monitor fitur yang sedang hidup di ponsel anda, fitur-fitur yang butuh banyak daya seperti 3G, Wi-Fi, maupun bluetooth di nonaktivkan saja selama tidak benar-benar di perlukan

6. batasi bermain game dengan membuatkan jadwal kapan waktu yang tepat untuk bermain game, serta berapa lama waktu yang akan dibutuhkan, opsi ini adalah opsional saja, karena di zaman sekarang main game di ponsel adalah kebutuhan, tetapi, friend, yakinlah, jika anda teratur dalam bermain game di ponsel, bukan hanya baterai ponsel saja yang diuntungkan, tetapi ponsel anda juga akan semakin awet, serta anda juga akan semakin fokus untuk beralih ke aktivitas lain yang lebih berguna

7. batasi juga aktivitas yang menggunakan multimedia seperti mendengarkan musik, nonton video, memotret atau melihat foto, seperti opsi no 6, ini opsional saja, tergantung pribadi masing-masing

8. tak kenal, maka tak sayang, jadi, selalu perhatikan spesifikasi dari baterai ponsel anda, perhatikan besaran nilai milliAmp-Hour (mAh) dari baterai anda, semakin besar nilai mAh, maka semakin besar pula kapasitas yang baterai ponsel anda miliki

selamat mencoba dan selamat ber-green computing ria :)
Selengkapnya

14 April 2010

Personaskan Firefoxmu


Belakangan ini, jujur, saya sedang asyik-asyiknya mengutak-atik smartphone android terbaru milik saya, mulai dari sistem-sistemnya, download-download aplikasinya, hingga browsing-browsing internet menggunakan browser smartphone android yang ternyata membuat siapapun betah di depan layar smartphone tersebut, hingga tanpa sadar, saat mengecek pulsa, pulsa saya benar-benar meleleh habis, bayangkan, friend, 60rb lebih pulsa saya meleleh habis dalam waktu kurang dari 48 jam menjadi saat ini tinggal 14 rupiah saja,

nah aktivitas (yang mengasyikkan) ini juga memaksa saya untuk sejenak tidak berdekatan dengan notebook sederhana saya, karena itu friend, mohon maaf jika agak sedikit lama friend belum mendapat Tips komputer terbaru dari sini :)

anyway beberapa patah kalimat diatas hanya merupakan klarifikasi saja, nah, topik kita kali ini adalah tentang personas, mungkin banyak dari friend yang menggunakan mozilla firefox sebagai rekanan dalam berselancar, dan jika friend adalah seorang firefox-er, tentu juga sudah mengenal fitur baru yang hadir di Mozilla firefox yang bernama personas, bagi yang sudah mengerti dengan fitur personas ini, silahkan langsung baca artikel yang lainnya atau bisa memberikan pendapat melalui kolom komentar dibawah, tetapi jika anda belum pernah mendengar apalagi menggunakan fitur ini, mari kita bahas secara bersama-sama

Apa itu personas

Personas, seperti yang sudah di tuliskan diatas, adalah sebuah fitur teranyar yang resmi dikeluarkan oleh Mozilla, fitur ini sebenarnya bisa dikatakan sebagai mini themes (tema mini) karena, tidak seperti tema firefox pada umumnya, yang mana melakukan perubahan secara total pada tampilan firefox, seperti merubah gambar background, warna background, tombol atau font dan lain sebagainya, personas ini hanya sebatas merubah warna dan grafik latar belakang dari mozilla firefox anda, dan uniknya lagi personas ini tidak membutuhkan restart pada firefox anda, jadi ibaratnya firefox anda bisa berganti baju tanpa mengganggu pekerjaan anda, o,iya berdasarkan pengalaman dan beberapa sumber yang saya dapatkan, personas ini secara otomatis terinstal di forefox 3.6, jika anda masih menggunakan mozilla firefox 3.5 atau versi dibawah 3.5, anda bisa mengupgrade firefox anda ke 3.6 atau menggunakan addon khusus (dibahas dibawah)

Menggunakan personas di mozilla firefox 3.5 atau versi dibawahnya

Sebenarnya tidak ada cara khusus, anda tinggal mendownload dan menginstall addon personas, bisa di download di:

https://addons.mozilla.org/en-US/firefox/personas/

Menggunakan personas di mozilla firefox 3.6

cara A:

Anda bisa langsung menuju: http://www.getpersonas.com/en-US/gallery/, dan browse desain-desain personas yang mempesona dari sana, lalu setelah menemukan pilihan yang cocok, klik tulisan "Wear It" (tanpa tanda kutip)

cara B:

1. Cari Tulisan Tools di menu bar
2. dan cari tulisan personas yang ada icon gambar menyerupai rubah
3. Di sana anda bisa browsing lebih jauh desain personas
4. anda bisa mencarinya dalam klasifikasi-klasifikasi yang ada, misalnya New and featured, most populars, dan All
5. pilih desain personas sesuai keinginan anda


jadi, friend, mulai sekarang, jangan ragu lagi, segeralah personaskan firefoxmu :)


Selengkapnya

07 April 2010

lindungi file dari penyalinan

disable copy,protect file,lindungi data

Dalam perkembangan komputer dewasa ini, data atau file merupakan suatu elemen penting yang bisa kita katakan sebagai ruh atau jiwa dari sebuah komputer, bayangkan friend, apa jadinya jika sebuah komputer tidak memiliki kemampuan untuk menyimpan dan mengolah data, pastilah komputer tersebut hanya menjadi seonggok komputer tak berguna yang hanya menjadi beban bagi pemiliknya


Menyadari pentingnya fungsi data itulah friend, beberapa hal harus kita lakukan untuk mengamankan data dari tindakan pemindah tanganan dari anda sebagai pemilik yang berhak kepada orang lain yang tidak berhak, hmm, tentunya kita belum mau berpikir se-extreem itu, mengingat kita belumlah menjadi seorang pengusaha besar yang memiliki perusahaan dimana-mana, dan tentunya kita harus mafhum jika data dari pengusaha besar itu pastilah diincar banyak orang untuk satu tujuan:memindah tangankannya,

yah... sementara ini kita harus sadar jika kita saat ini hanyalah user PC biasa, dan juga harus sabar untuk mulai dari sekarang merintis usaha untuk masa depan yang lebih baik :)

Namun, persoalan pemindah-tanganan data atau pengambilan data ini bukanlah main-main, misalnya anda adalah seorang yang gemar menyimpan koleksi foto atau video pribadi anda bersama kekasih anda, anda merupakan kolektor yang tekun mengumpulkan dan menyimpan foto-foto atau video-video tersebut dari foto atau video yang sifatnya normal-normal saja hingga yang berpotensi mempermalukan diri anda jika itu tersebar, suatu saat teman anda berkunjung kerumah anda dan meminjam komputer desktop atau notebook milik anda, lantas ia, tanpa sepengetahuan anda, menemukan foto yang bisa mempermalukan anda, dan ia memindahkan atau menyalin (copy) file tersebut ke FlashDisk miliknya, dan suatu saat anda dengan teman anda itu bertengkar hebat, lalu teman anda sangat marah kepada anda sehingga ia menyebarkan foto paling pribadi anda ke internet dengan maksud mempermalukan anda

kalau sudah begitu anda jelas akan sangat marah, menyesal, dan merasa tidak berdaya, tentunya hal itu tidak anda harapkan, bukan, dan saya juga tidak ingin pembaca blog ini mengalami hal seperti itu, karena itu, friend, lebih baik jika anda memproteksi seluruh file di dalam komputer anda yang berbasis windows dari segala bentuk penyalinan (copy) data ke removable storage device seperti flashdisk, bagaimana cara mencegah suatu file agar tidak dapat di copy ke dalam flashdisk????

sebenarnya saya pernah menyampaikan trik ini, di artikel cegah penyalinan data, namun pada artikel itu, kita semua belajar bagaimana mencegah penyalinan data dengan cara mengutak-atik registry, nah, pada artikel kali ini, caranya lebih mudah lagi, yaitu dengan memanfaatkan software, nah, bagi friend yang berminat untuk mencoba software ini, silahkan downlad di:

http://www.ziddu.com/download/9228055/protect-data.zip.html

o,iya kalo ada yang perlu ditanyakan, silahkan tanyakan di Kolom komentar ya, jangan lupa sertakan alamat email atau situs anda :)

Selengkapnya
 

lafalofe Copyright © 2011 | Template design by O Pregador | Powered by Blogger Templates